SURABAYA | SIGAP88 — Aktivitas ancaman siber terhadap Indonesia kembali menjadi perhatian. Sektor perbankan, keuangan, dan asuransi tercatat sebagai sasaran terbesar dalam pemantauan aktivitas ancaman digital selama 24 jam pada 7 November 2026.
Dasbor pemantauan FortiGuard Labs mencatat sekitar 350.600 aktivitas serangan siber yang terdeteksi mengarah ke Indonesia. Dari jumlah tersebut, sekitar 214.000 aktivitas menyasar sektor perbankan, keuangan, dan asuransi. Sementara sektor pemerintahan tercatat sekitar 79.000 aktivitas.
Angka tersebut memperlihatkan besarnya tekanan terhadap infrastruktur digital nasional, terutama sektor yang mengelola transaksi keuangan dan menyimpan data masyarakat.
Namun, angka aktivitas ancaman tidak bisa langsung diartikan sebagai keberhasilan peretasan. Aktivitas yang terdeteksi dapat berupa pemindaian otomatis, percobaan mengeksploitasi celah keamanan, hingga lalu lintas berbahaya yang berhasil dikenali sistem pemantauan.
Pakar keamanan siber Alfons Tanujaya mengingatkan masyarakat agar tidak terburu-buru menyimpulkan bahwa ratusan ribu aktivitas tersebut berarti sistem perbankan telah berhasil ditembus.
Menurutnya, angka itu perlu dibaca dengan konteks, termasuk tren aktivitas dalam periode yang lebih panjang dan tingkat keberhasilan serangan.
Dengan demikian, persoalan utamanya bukan sekadar besarnya angka pada dasbor, melainkan kemampuan lembaga keuangan menjaga sistem tetap aman ketika menghadapi berbagai percobaan penyusupan.
Ancaman Siber Tidak Hanya Mengincar Sistem, tetapi Juga Kepercayaan Nasabah
Perbankan menjadi salah satu sektor yang memiliki daya tarik tinggi bagi pelaku kejahatan digital. Selain menyimpan dana masyarakat, sistem perbankan mengelola informasi identitas, data transaksi, hingga akses layanan keuangan.
Karena itu, gangguan terhadap sistem digital bank tidak selalu berhenti pada persoalan teknis. Jika tidak ditangani dengan baik, dampaknya dapat merembet pada kelancaran transaksi, perlindungan informasi pribadi, dan kepercayaan masyarakat.
Ancaman juga berkembang melalui berbagai teknik. Mulai dari pencurian kredensial, eksploitasi akses jarak jauh, penyebaran perangkat lunak berbahaya, hingga ransomware yang dapat mengenkripsi data dan mengganggu operasional.
Dalam serangan ransomware dengan pola pemerasan ganda atau double extortion, pelaku tidak hanya mengunci data korban, tetapi juga mengancam menyebarkan informasi yang berhasil dicuri.
Situasi tersebut menuntut pengelola sistem keuangan untuk memperkuat pengamanan akses, melakukan pembaruan perangkat lunak, mengawasi aktivitas jaringan, serta memastikan cadangan data tersimpan secara terpisah dan dapat dipulihkan.
Pegawai IT Bank Berada di Garis Depan Pertahanan
Di balik layanan perbankan digital yang digunakan masyarakat setiap hari, terdapat tim teknologi informasi yang bertanggung jawab menjaga sistem tetap beroperasi.
Ketika ancaman meningkat, pekerjaan mereka tidak hanya berkaitan dengan pemeliharaan server. Tim keamanan informasi juga harus memantau lalu lintas jaringan, mendeteksi aktivitas mencurigakan, mengisolasi sistem yang berisiko, serta memastikan layanan penting tidak terganggu.
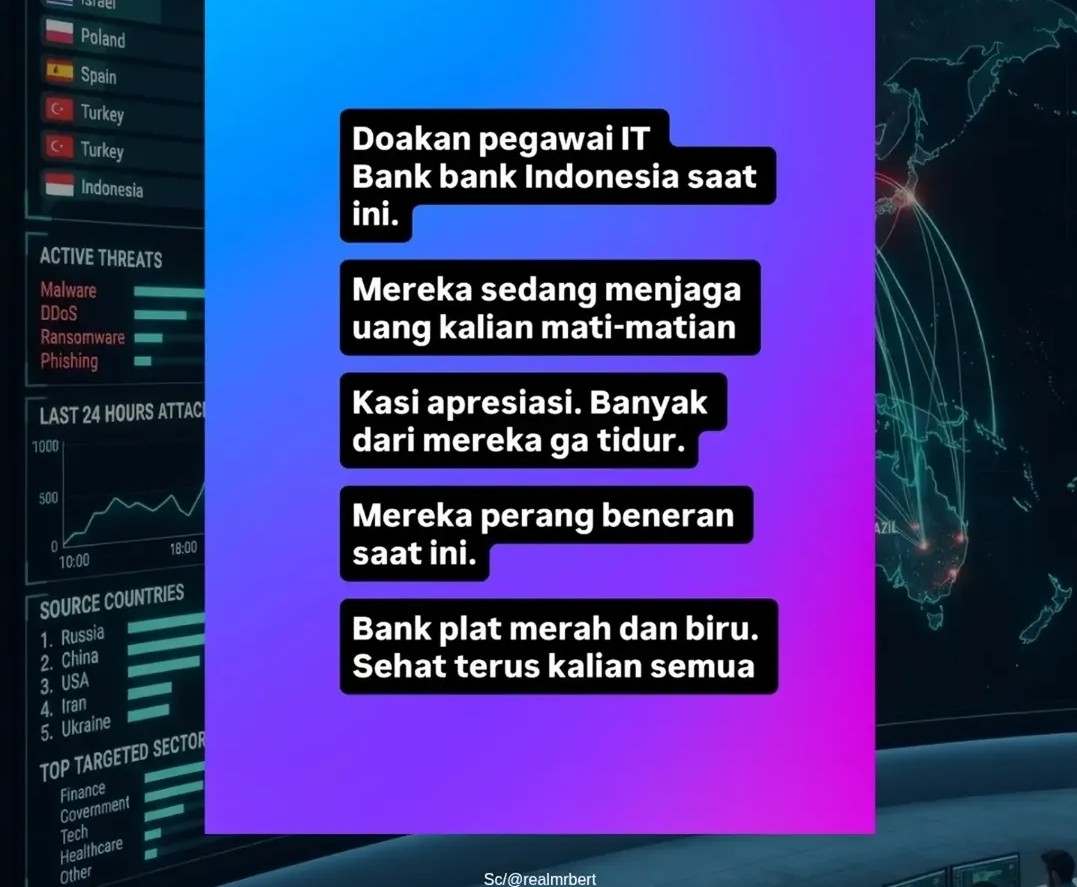
Gambaran mengenai beratnya pekerjaan tersebut turut mendapat perhatian melalui unggahan akun Instagram @realmrbert.
Dalam unggahannya, akun tersebut mengajak masyarakat mendoakan sekaligus memberikan apresiasi kepada pegawai IT perbankan yang sedang menjalankan tugas pengamanan sistem.
“Doakan pegawai IT bank-bank di Indonesia saat ini, mereka sedang menjaga uang kalian mati-matian. Tolong kasih apresiasi, banyak dari mereka yang tidak tidur. Mereka perang beneran saat ini.” tulis realmrbert
Unggahan itu juga menyampaikan dukungan kepada berbagai institusi perbankan nasional.
“Bank pelat merah dan biru, sehat terus kalian semua. Kirim salam sama bank kalian.” kata akun realmrbert
Pesan tersebut menjadi pengingat bahwa keamanan layanan perbankan bukan hanya ditentukan oleh kecanggihan teknologi, tetapi juga kesiapsiagaan sumber daya manusia yang mengoperasikannya.
Meski demikian, tidak semua gangguan digital dapat disebut sebagai serangan yang berhasil. Penilaian harus tetap didasarkan pada hasil pemeriksaan teknis dan keterangan resmi institusi terkait.
Bank Rakyat Malaysia Sempat Hadapi Insiden Defacement
Ancaman terhadap layanan keuangan digital juga terlihat dari insiden yang dialami Bank Rakyat Malaysia pada Jumat malam, 6 November 2026.
Sejumlah halaman situs bank tersebut dilaporkan mengalami perubahan tampilan atau defacement. Laporan media teknologi Malaysia menyebut halaman yang terdampak termasuk halaman layanan perbankan daring
Kelompok yang menamakan diri MARLANWG mengklaim bertanggung jawab atas insiden tersebut.
Namun, terdapat perkembangan penting dalam penjelasan pihak bank. Bank Rakyat menyatakan gangguan pada situs korporatnya berkaitan dengan persoalan teknis pada penyedia layanan pihak ketiga. Bank juga menyatakan dana, informasi pribadi nasabah, serta layanan perbankan tidak terdampak.
Pemerintah Malaysia turut menjelaskan bahwa insiden defacement tersebut berkaitan dengan perubahan tampilan situs yang dikelola pihak ketiga. Akses ke server terdampak kemudian dibatasi sebagai langkah pengamanan.
Peristiwa ini memperlihatkan bahwa gangguan pada halaman web publik harus dibedakan dari pembobolan sistem transaksi maupun pencurian dana nasabah.
Serangan terhadap Bank Prancis Jadi Peringatan bagi Industri Keuangan
Ancaman siber terhadap perbankan bukan hanya persoalan negara berkembang. Institusi keuangan di negara maju pun menghadapi risiko serupa.
Salah satu kasus yang menyita perhatian terjadi pada Crédit Mutuel Arkéa di Prancis pada awal November 2026.
Bank tersebut mengonfirmasi adanya serangan yang memungkinkan terjadinya transaksi penipuan dari rekening milik institusi. Nilai dana yang terlibat diperkirakan mencapai sekitar 100 juta euro.
Pihak bank menyatakan insiden telah berhasil dikendalikan. Aset nasabah individu dipastikan tidak terdampak, meskipun sejumlah transaksi sempat mengalami keterlambatan.
Kasus tersebut kini menjadi perhatian aparat penegak hukum Prancis. Penyelidikan dilakukan untuk mengungkap asal serangan dan metode yang digunakan pelaku.
Peristiwa ini menjadi pengingat bahwa pengamanan perbankan tidak cukup hanya melindungi rekening nasabah. Sistem transaksi internal, akses pihak ketiga, dan mekanisme persetujuan pemindahan dana juga harus mendapat pengawasan ketat.
Nasabah Diminta Tetap Tenang dan Tidak Mengabaikan Keamanan Digital
Di tengah meningkatnya perhatian terhadap ancaman siber, masyarakat tetap perlu bersikap tenang dan meningkatkan kewaspadaan.
Nasabah sebaiknya tidak membuka tautan perbankan dari pesan singkat, email, atau akun media sosial yang tidak jelas sumbernya. Akses layanan keuangan sebaiknya dilakukan melalui aplikasi resmi atau alamat situs yang telah dipastikan benar.
Penggunaan kata sandi yang kuat, autentikasi berlapis, serta larangan membagikan kode OTP dan PIN kepada siapa pun juga menjadi bagian penting perlindungan rekening.
Jika menemukan transaksi yang tidak dikenal, nasabah perlu segera menghubungi saluran resmi bank untuk meminta pemeriksaan dan tindakan pengamanan.
Keamanan perbankan pada akhirnya merupakan tanggung jawab bersama. Institusi keuangan wajib memperkuat pertahanan sistem, regulator menjalankan pengawasan, sedangkan masyarakat perlu memahami risiko kejahatan digital.
Di tengah perkembangan teknologi yang semakin cepat, kepercayaan nasabah menjadi aset yang tidak kalah penting dibandingkan dana yang dikelola bank.
Pertahanan siber yang kuat bukan sekadar urusan ruang server. Di baliknya terdapat kepentingan jutaan masyarakat yang menggantungkan aktivitas ekonomi pada keamanan layanan keuangan